DuoKey
IoT-Geräte absichern

PKI für IoT: eine widerrufbare Identität für jedes Gerät

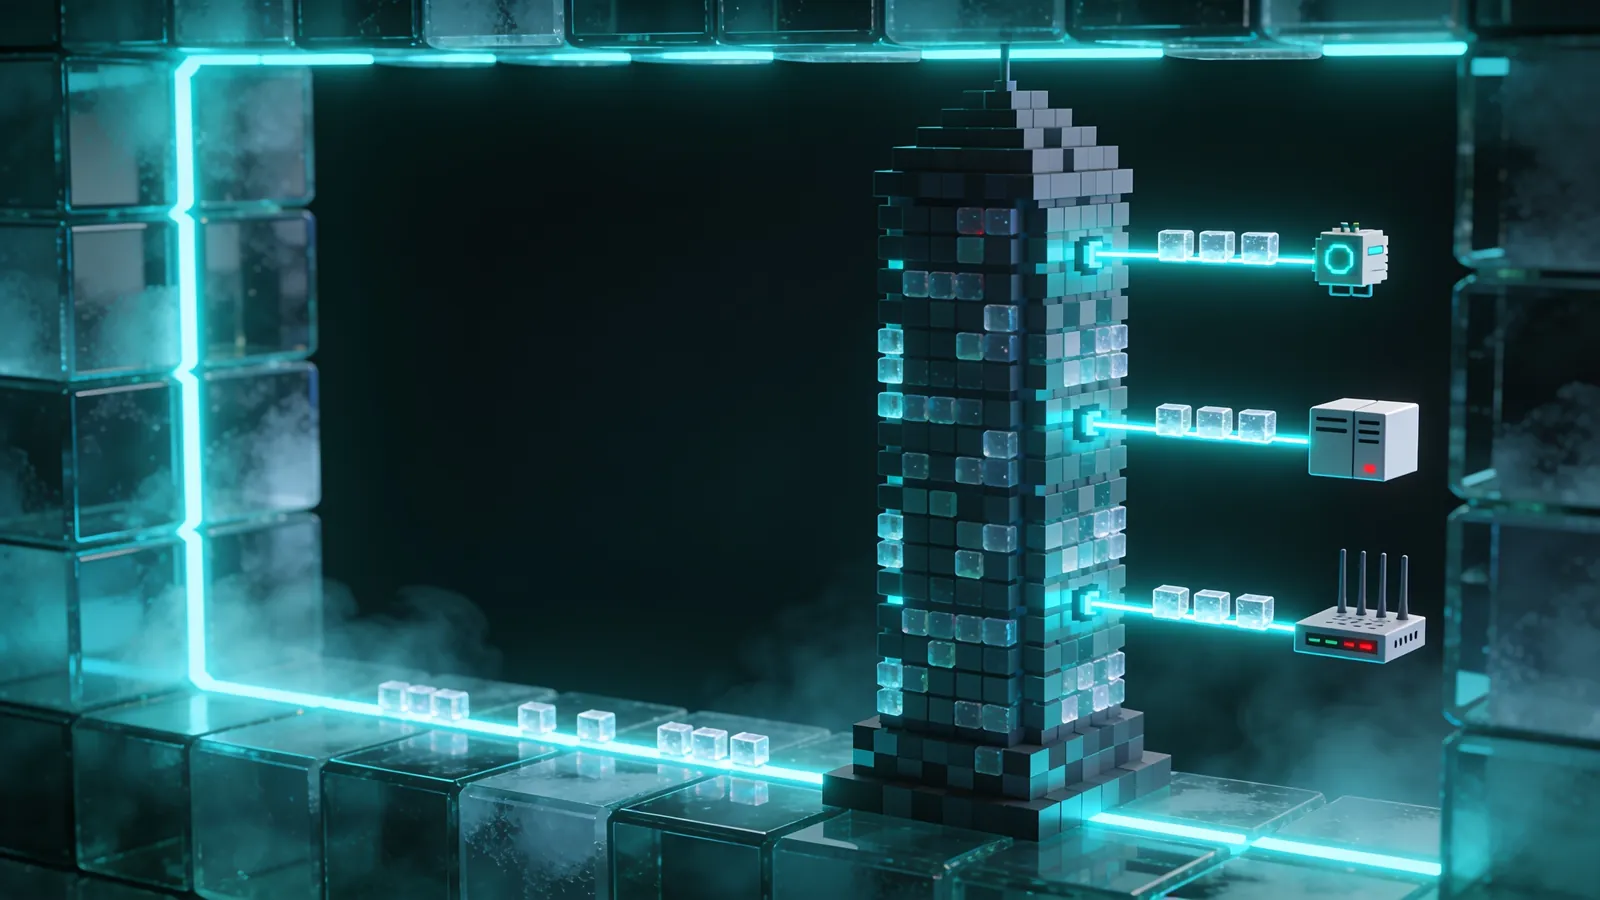
Stellen Sie jedem Gerät schon im Werk ein eigenes Zertifikat aus, erneuern Sie es im Feld und widerrufen Sie es in Sekunden, ohne ein gemeinsames Geheimnis in der Firmware.

The problem

Flottenidentität ohne einen einzigen Werksschlüssel, der alles freischaltet.

IoT-Programme scheitern oft still, wenn ein Provisioning-Secret oder ein anbieterseitiger Schlüssel hinter Tausenden von Geräten steht.

Security-Leitung

Was das Board fragt

IoT-Geräte absichern

Vier Fragen tauchen in jeder Security-Review auf.

Mit unseren Security-Architekten sprechen

What changes

PKI für IoT-, IIoT- und OT-Flotten

DuoKey PKI stellt jedem vernetzten Produkt eine eigene X.509-Identität aus, von der Fertigungslinie bis zum Lebensende, und hält den Signaturschlüssel der CA in einem HSM, einem Cloud-KMS oder einem MPC-Vault.

  • Eigene Gerätezertifikate über EST, CMP, SCEP und ACME

  • OCSP- und CRL-Widerruf pro CA

  • CA-Schlüssel in HSM, Cloud-KMS oder MPC-Vault

  • Signierte Firmware mit nicht exportierbaren Schlüsseln

Im Detail

Gerätezertifikate von der Fertigungslinie bis zum Lebensende

EU-konformes Battery Passport

Hersteller stehen vor wachsenden Herausforderungen bei Batterie-Fälschungen, Lifecycle-Tracking und Compliance-Reporting. DuoKeys Battery Passport adressiert diese Herausforderungen mit Echtzeit-Tracking, Authentizitätsprüfung und Monitoring der Umweltauswirkungen.
Produkte

IoT-Geräte schützen

PKI & Certificates Management

Maschinen- und Workload-Identitäten ausstellen, erneuern und zurückziehen - ohne Spreadsheet-PKI oder Überraschungsausfälle.

View product

Sprechen Sie über die Entscheidungen, die für Ihr Sicherheitsprogramm zählen.

Sagen Sie uns, wo Kontrolle heute schwierig ist. Wir helfen Ihnen, den nächsten praktischen Schritt zu finden.