
Salesforce Encryption
Kunden- und Opportunity-Daten bleiben in Salesforce nutzbar - ohne dem CRM den letzten Verschlüsselungsschlüssel zu überlassen.

PKI & Certificates Management
Maschinen- und Workload-Identitäten ausstellen, erneuern und zurückziehen - ohne Spreadsheet-PKI oder Überraschungsausfälle.
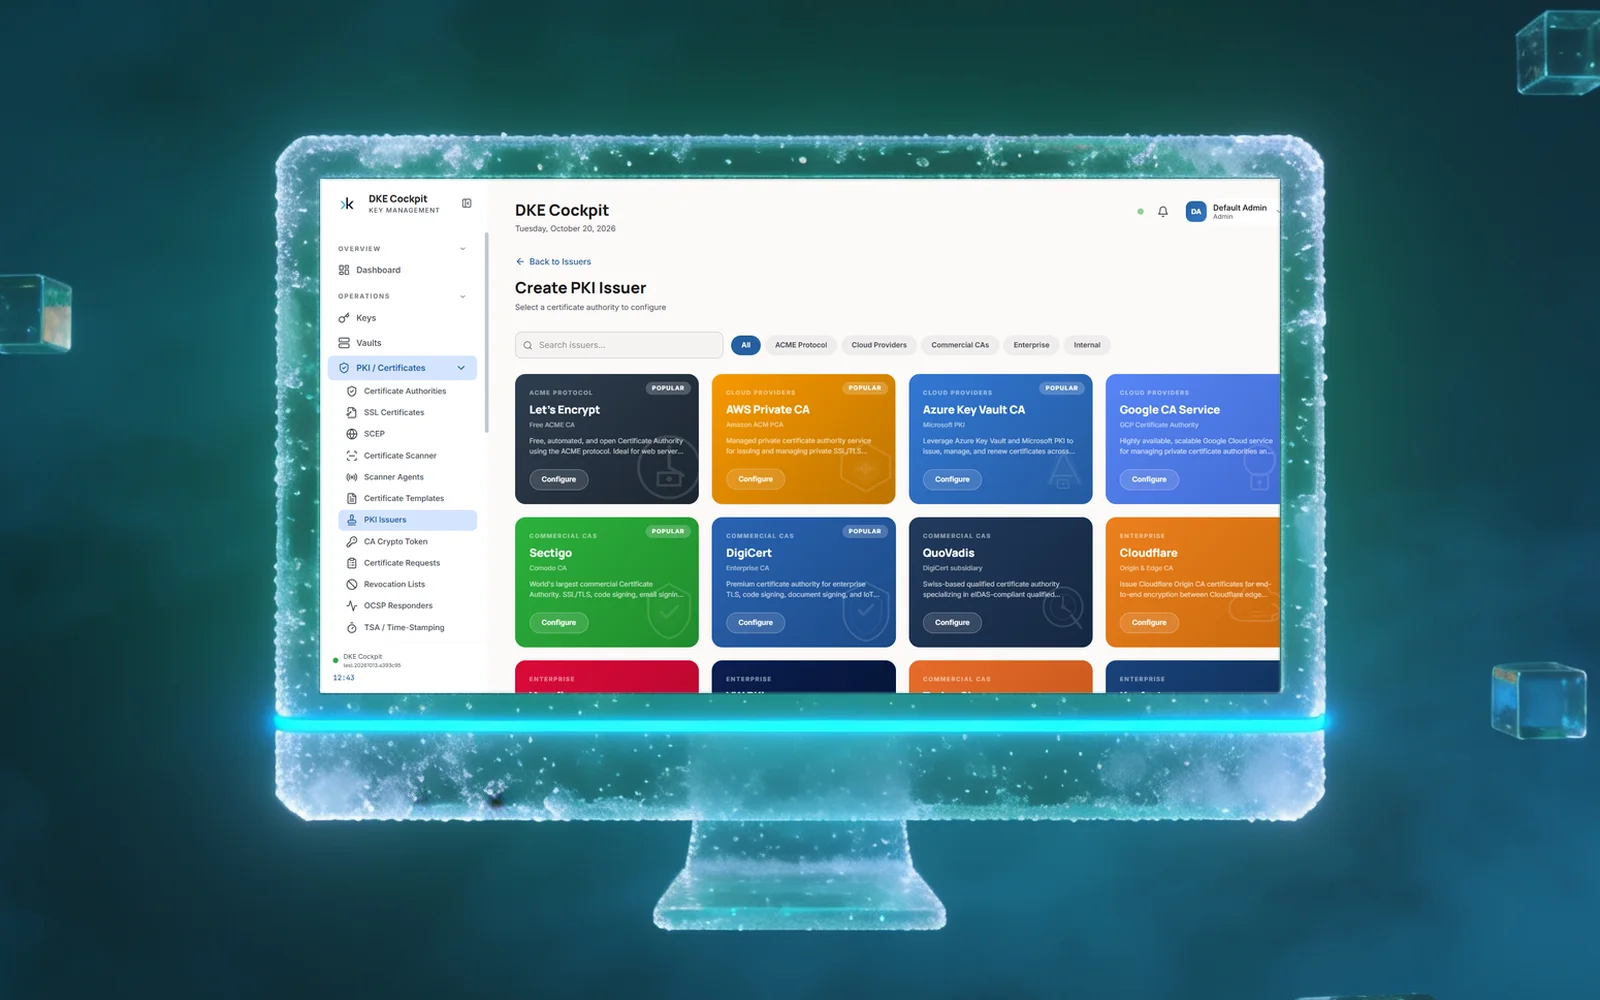
Stellen Sie jede Maschinenidentität aus privaten, öffentlichen und Cloud-CAs aus, erneuern, verteilen und widerrufen Sie sie, mit CA-Schlüsseln in Ihrem Vault, HSM oder MPC-Cluster.
Ablaufwarnungen per E-Mail, Teams, Slack oder Webhook und ACME Renewal Information, damit Clients rechtzeitig erneuern, wenn Laufzeiten auf 47 Tage sinken.
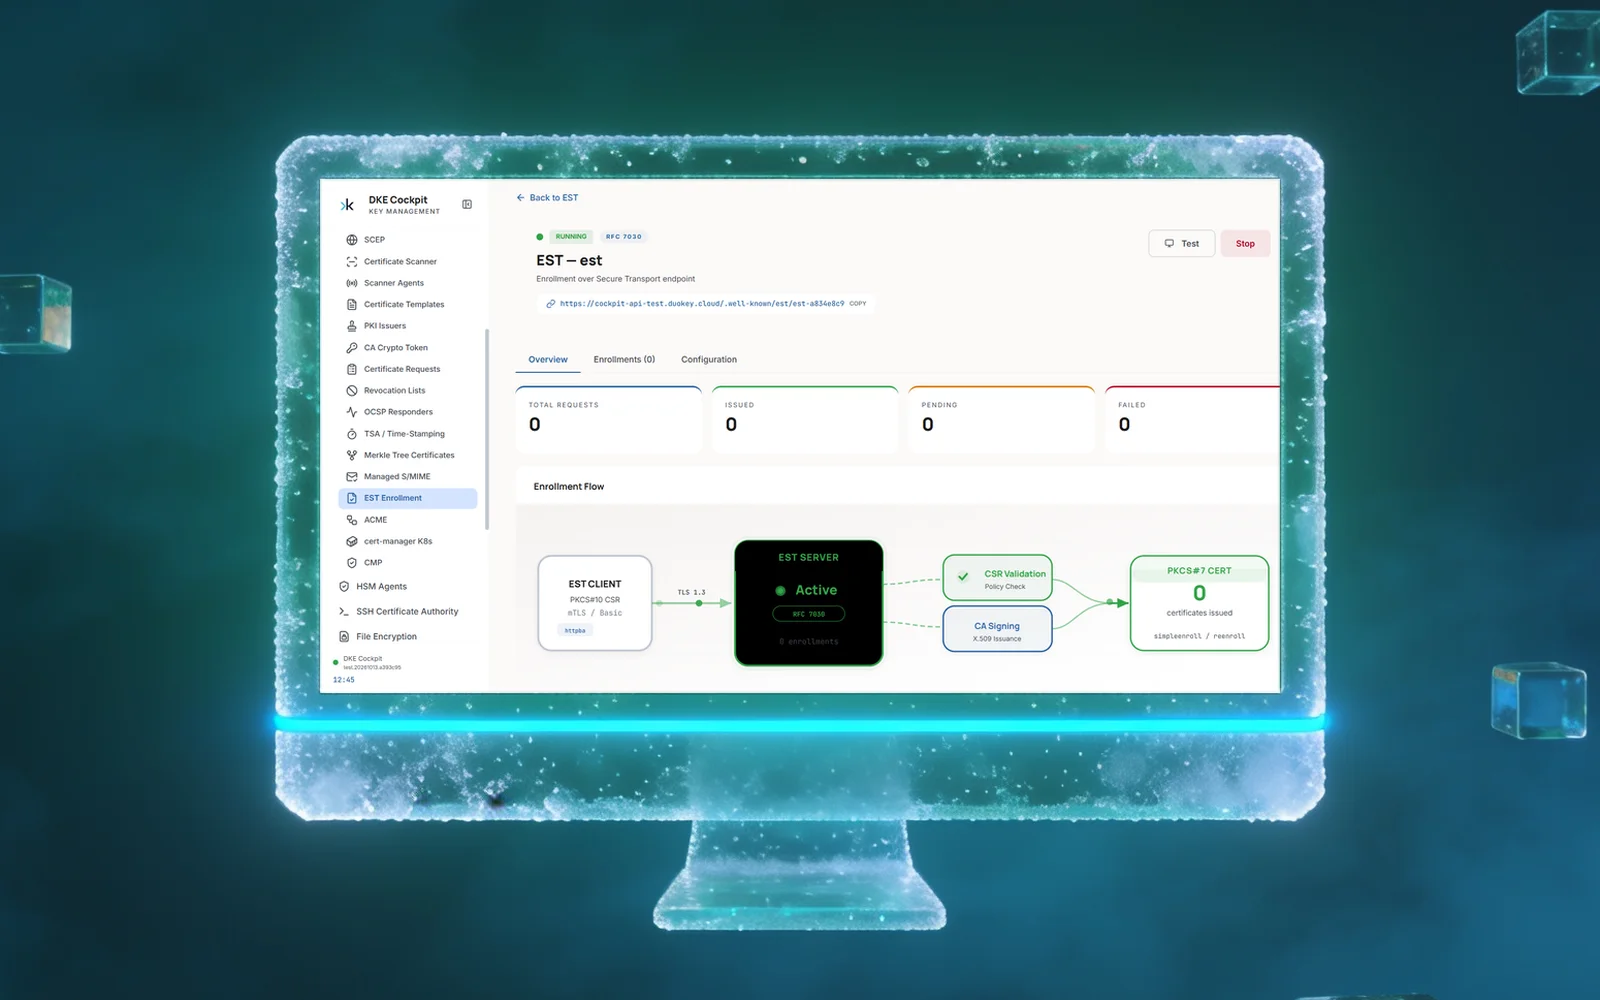
ACME, EST, SCEP, CMP und cert-manager liefern Entwicklern und Geräten Zertifikate ohne Ticket.
M-of-N-Quorum für CA-Änderungen und Widerrufe, Zugriffsrichtlinien für jedes Protokoll, CA-Schlüssel werden nie exportiert.
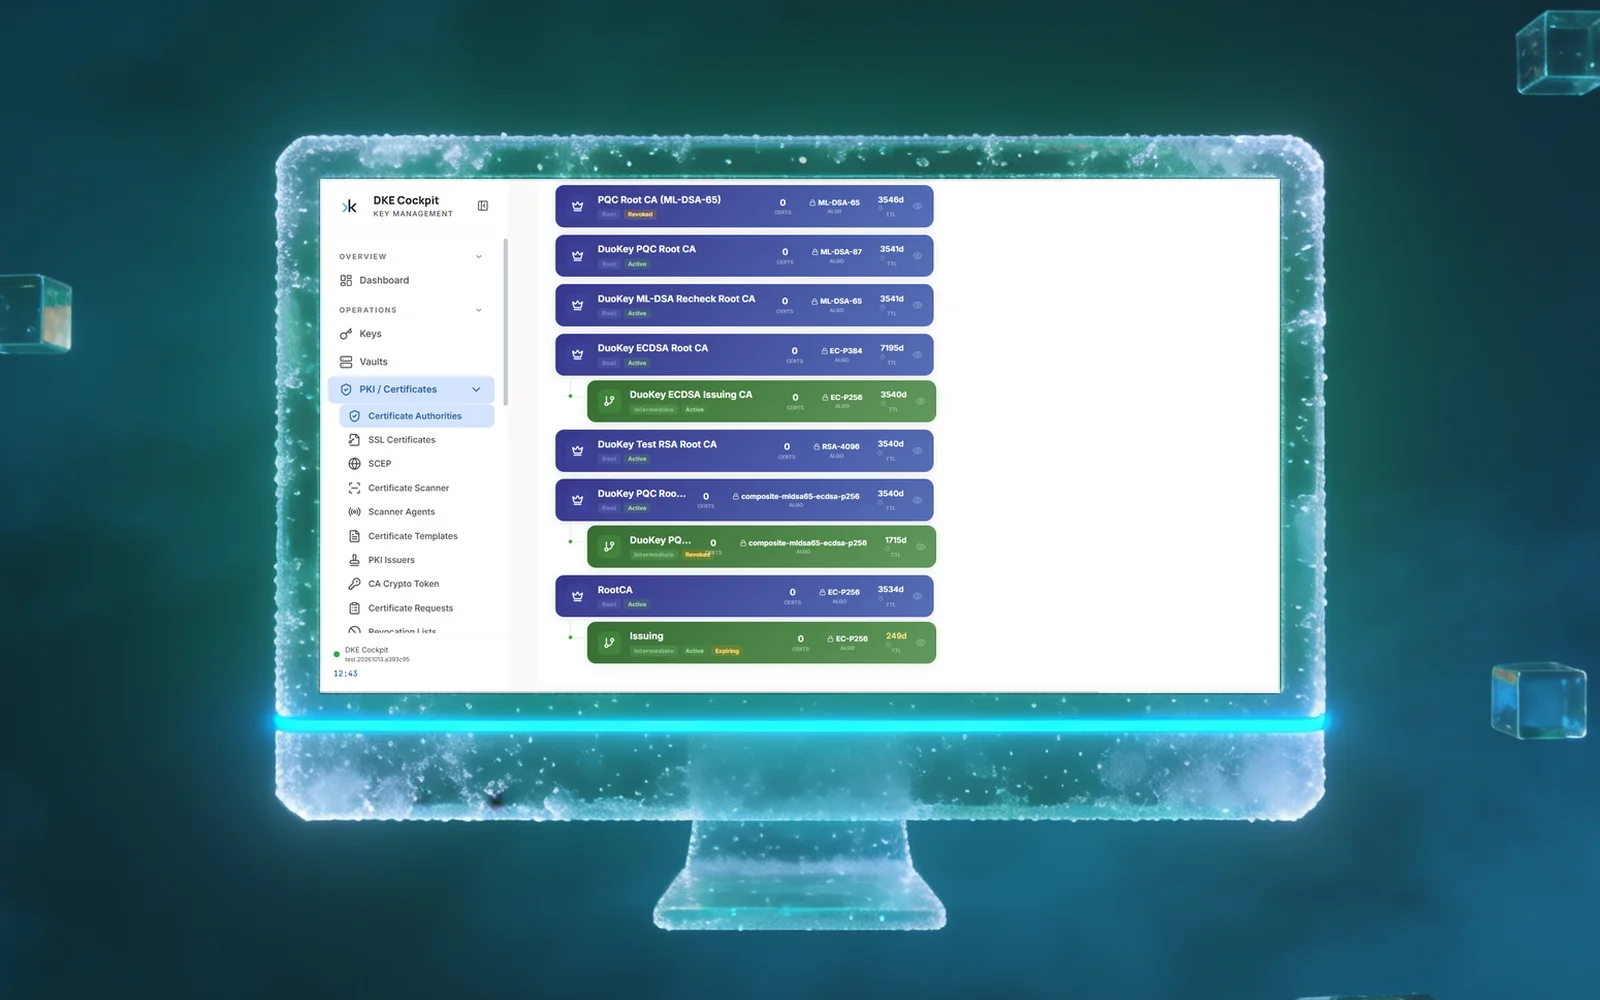
Betreiben Sie Root- und Intermediate-CAs auf klassischen oder Post-Quanten-Algorithmen und steuern Sie Ihre öffentlichen und Cloud-CAs aus einer Konsole.
Server, Geräte, MDM und Kubernetes-Cluster nutzen das Protokoll, das sie schon sprechen, jeder Endpunkt an die CA Ihrer Wahl gebunden.
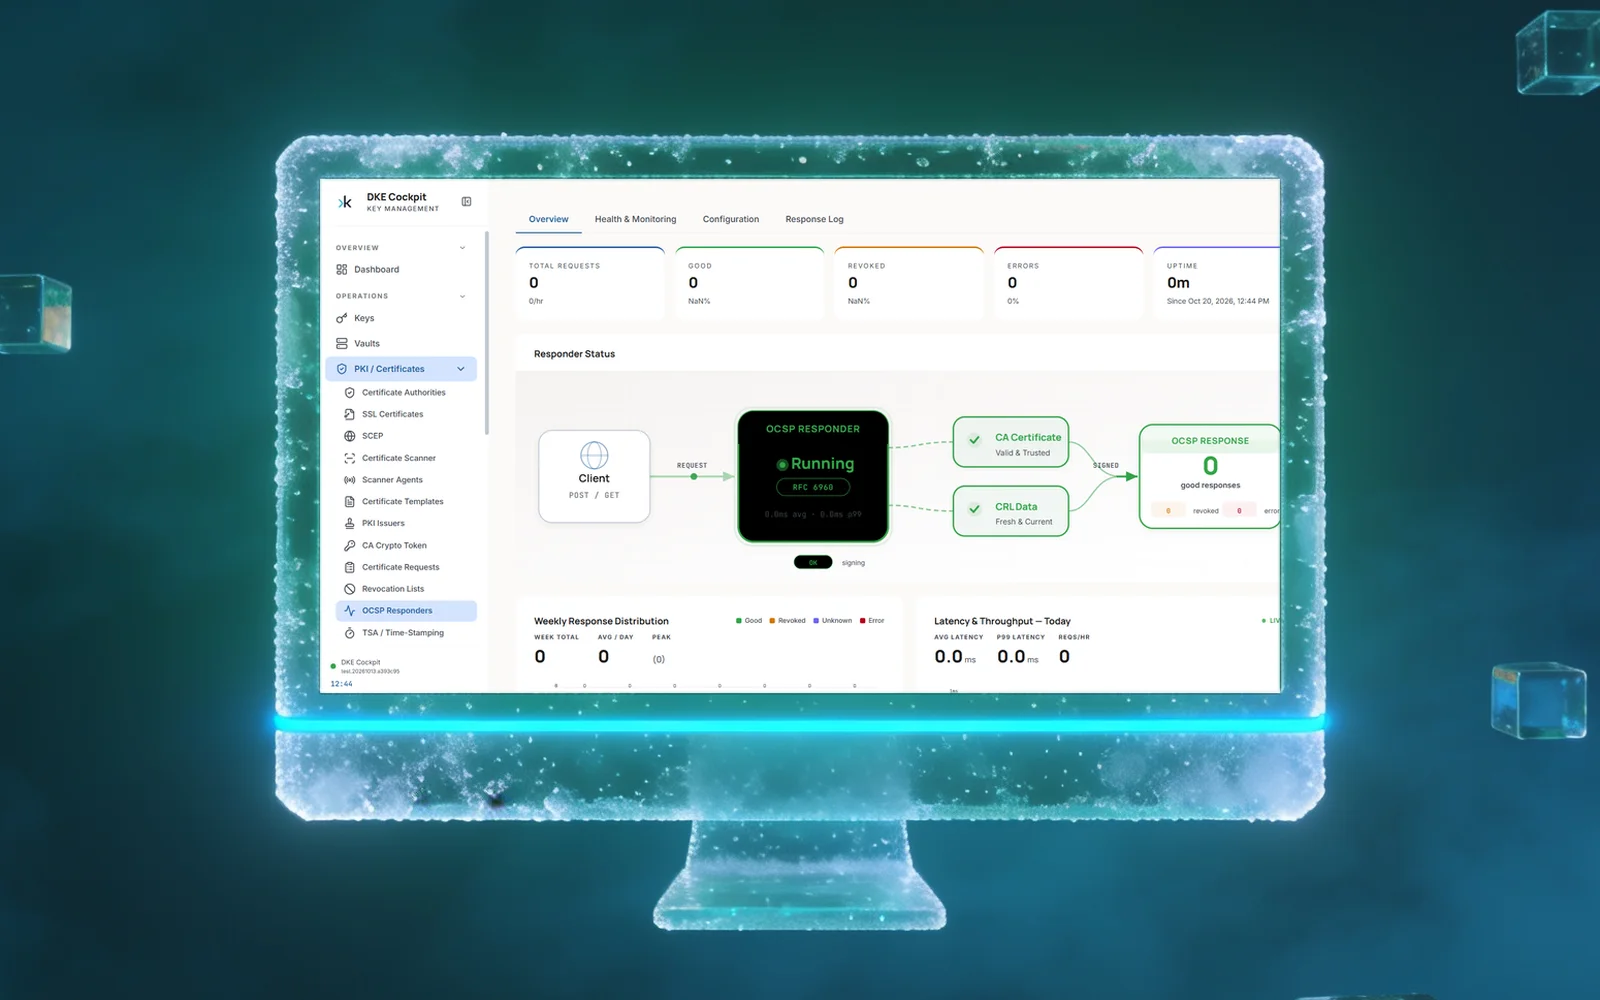
OCSP-Responder und CRL-Verteilung pro CA: Gateways, Browser und Backends lehnen ein widerrufenes Zertifikat sofort ab.
Eine CA mit Vault signiert jedes Zertifikat, jede CRL und jede OCSP-Antwort in diesem Vault: HSM, Cloud-KMS oder MPC-Cluster. Nichts wird exportiert.
Ziel wählen: Das Cockpit rollt das Zertifikat aus, prüft es, macht bei Fehlern ein Rollback und erneuert es vor Ablauf.
Sperren, Reaktivieren, kaskadierender Widerruf und Archivierung, mit Vorschau der Auswirkungen.
Wiederverwendbare Vorlagen und CSR-Freigabe: anfragen, freigeben oder ablehnen, ausstellen.
Netzwerk- und agentenbasierte TLS-Scans, Import gefundener Zertifikate, Mozilla-, NIST- und PCI-DSS-Prüfungen.
ML-DSA- und SLH-DSA-Ausstellung sowie ein hybrides Composite für schrittweise Migrationen.
SignTool-, JAR-, Git- und cosign-Signaturen mit nicht exportierbaren Schlüsseln und Freigaben.
EST- und CMP-Provisionierung für IoT- und Netzwerkflotten, produktiv bei Volkswagen.
Dasselbe Cockpit als Service, im eigenen Rechenzentrum oder beides, mit CA-Schlüsseln dort, wo Ihre Richtlinie es verlangt.
Praxisbeispiele
Tiefenanalysen
Compliance
Vertrauen
Kundenprogramme
Sprechen Sie mit uns über private CAs, ACME-Automatisierung und Post-Quanten-Zertifikate.
Produkte
Kunden- und Opportunity-Daten bleiben in Salesforce nutzbar - ohne dem CRM den letzten Verschlüsselungsschlüssel zu überlassen.