
Salesforce Encryption
Les données clients et opportunités restent utilisables dans Salesforce, sans laisser au CRM la dernière clé de chiffrement.

PKI & Certificates Management
Émettez, renouvelez et retirez les identités machines et workloads sans PKI tableur ni pannes surprises.
Dans le Cockpit
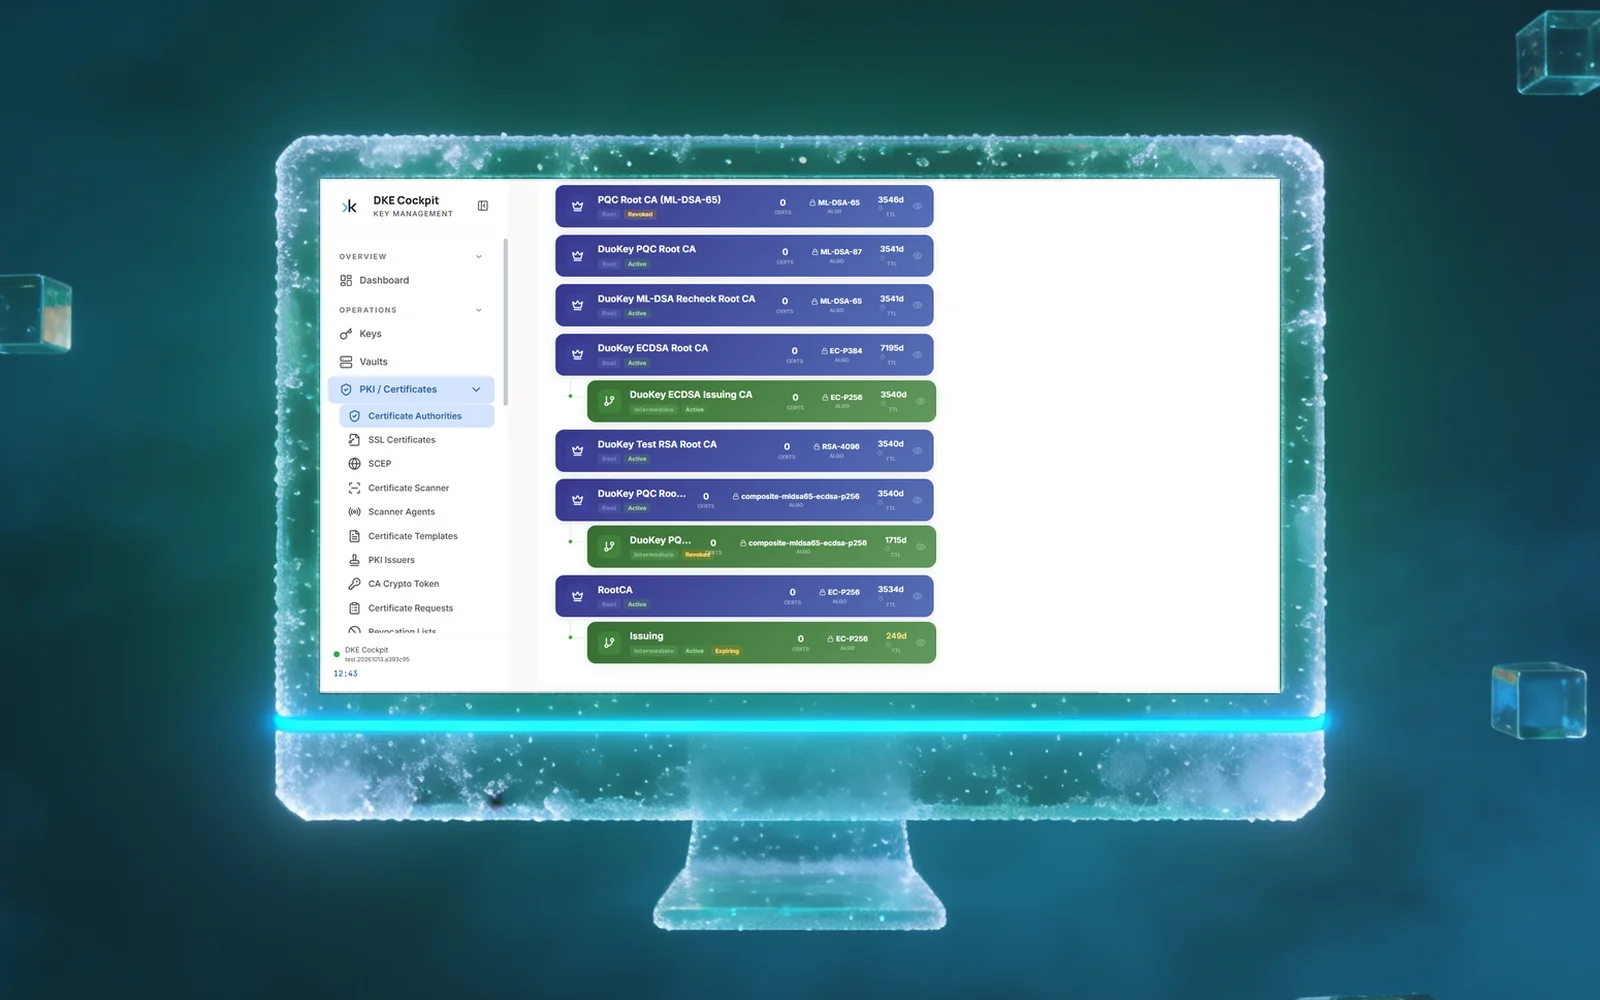
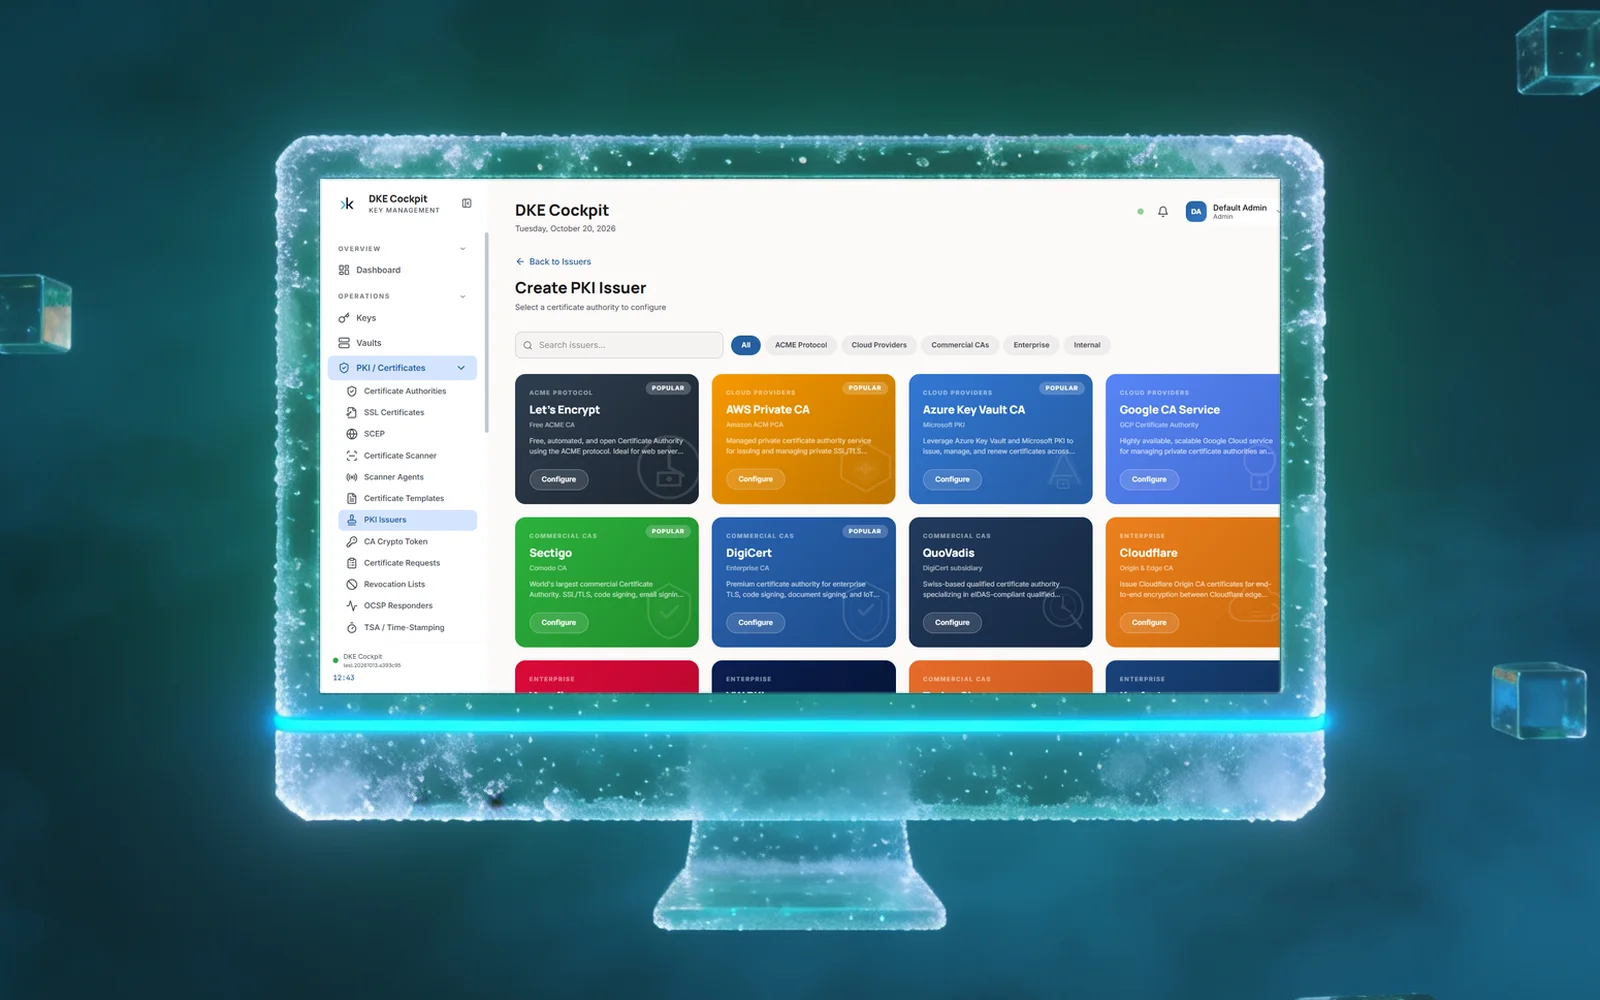
Hiérarchie d'AC
Émettez, renouvelez, déployez et révoquez chaque identité machine depuis vos AC privées, publiques et cloud, avec des clés d'AC qui restent dans votre coffre, HSM ou cluster MPC.
Alertes d'expiration par e-mail, Teams, Slack ou webhook, et informations de renouvellement ACME pour renouveler à temps quand les durées passent à 47 jours.
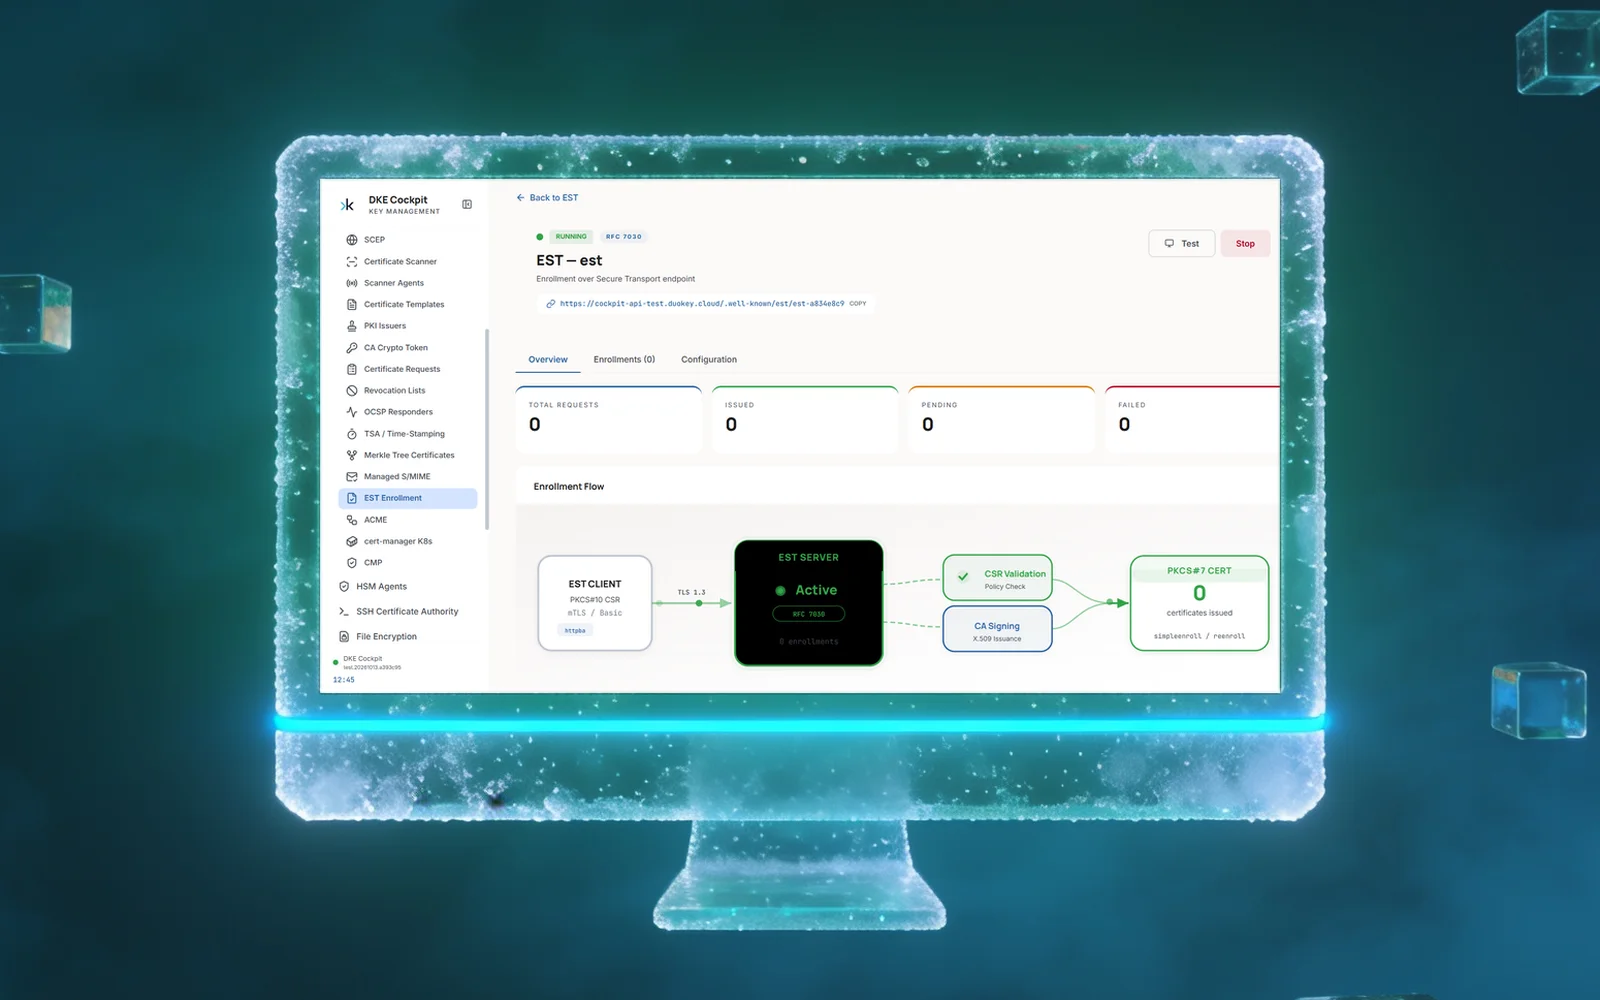
ACME, EST, SCEP, CMP et cert-manager donnent des certificats aux développeurs et aux appareils, sans ticket.
Quorum M-of-N sur les changements d'AC et les révocations, politiques d'accès sur chaque protocole, clés d'AC jamais exportées.
Opérez des AC racines et intermédiaires en algorithmes classiques ou post-quantiques, et pilotez les AC publiques et cloud que vous utilisez déjà, depuis une seule console.
Serveurs, appareils, MDM et clusters Kubernetes s'enrôlent avec le protocole qu'ils parlent déjà, chaque point d'accès étant lié à l'AC de votre choix.
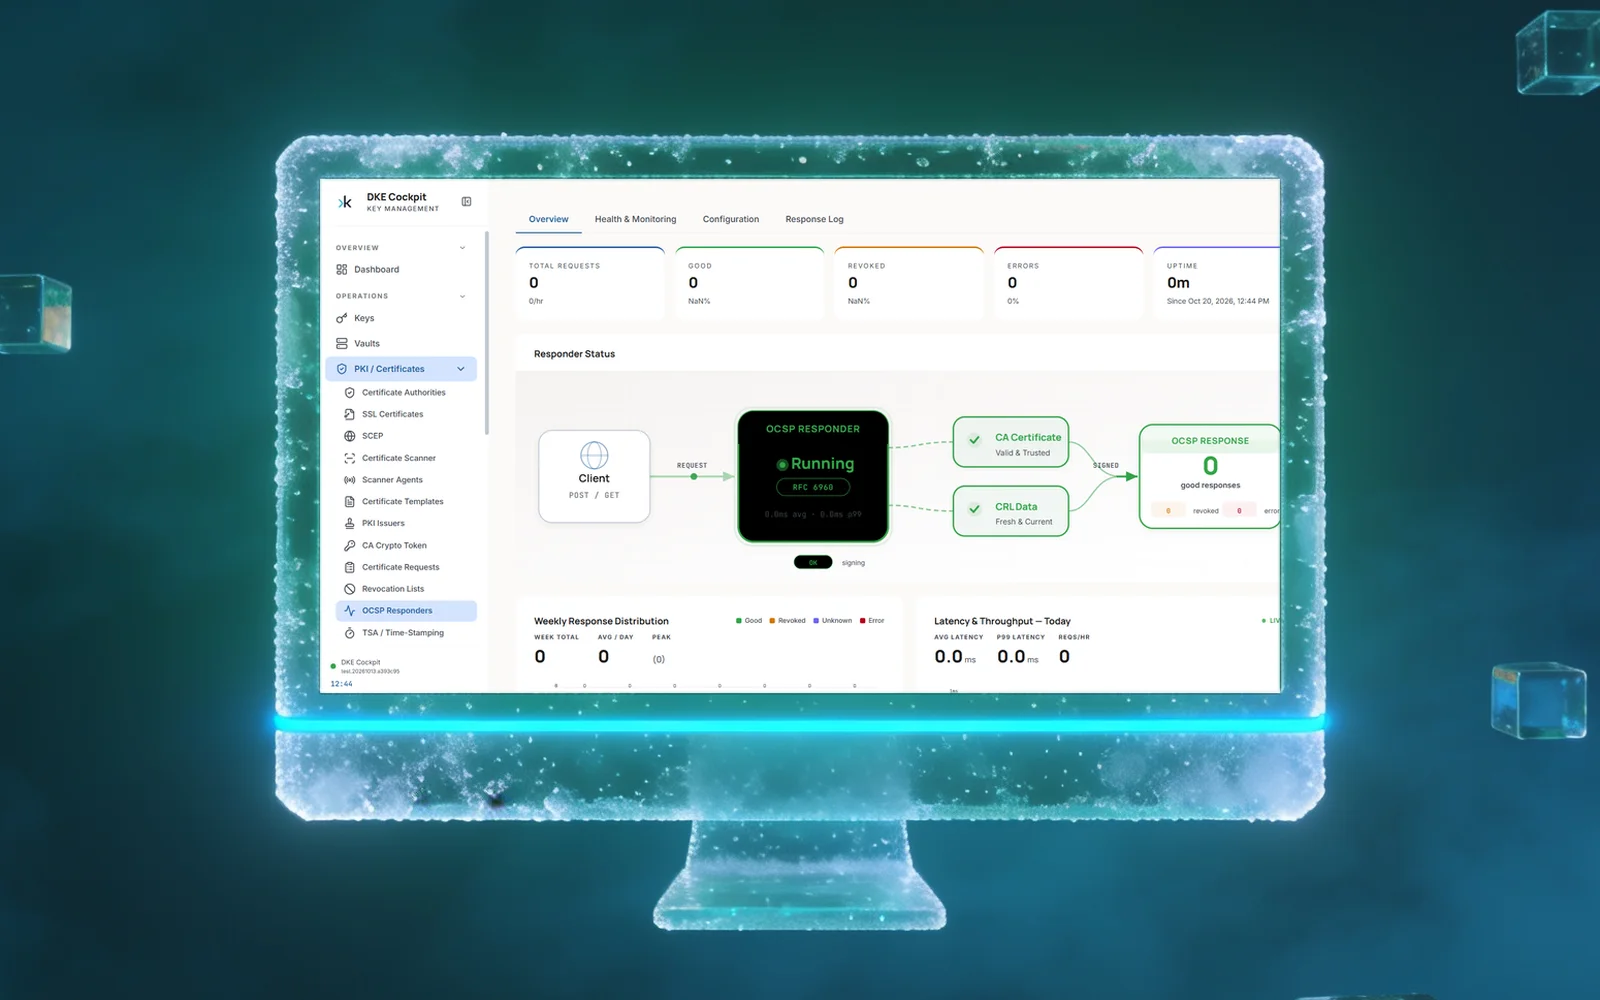
Répondeurs OCSP et distribution des CRL par AC : passerelles, navigateurs et back-ends refusent un certificat révoqué dès sa révocation.
Une AC créée avec un coffre signe chaque certificat, CRL et réponse OCSP dans ce coffre : HSM, KMS cloud ou cluster MPC. Rien n'est exporté.
Choisissez la cible : le Cockpit déploie le certificat, le valide, revient en arrière en cas d'échec, puis le renouvelle et le redéploie avant expiration.
Suspension, réactivation, révocation en cascade et archivage, avec un aperçu d'impact avant toute action en cascade.
Modèles réutilisables et workflow d'approbation des CSR : demande, approbation ou refus, émission.
Scan TLS réseau et par agent, import des certificats découverts, contrôles Mozilla, NIST et PCI DSS.
Émission ML-DSA et SLH-DSA et composite hybride pour des migrations progressives.
Signatures SignTool, JAR, Git et cosign avec des clés non exportables et des approbations.
Provisioning EST et CMP pour les flottes IoT et réseau, en production chez Volkswagen.
Le même Cockpit en service, dans votre propre datacenter, ou les deux, avec les clés d'AC là où votre politique l'exige.
Preuves terrain
Analyses
Conformité
Confiance
Programmes clients
Parlons de vos AC privées, de l'automatisation ACME et des certificats post-quantiques.
Produits
Les données clients et opportunités restent utilisables dans Salesforce, sans laisser au CRM la dernière clé de chiffrement.